
Threat Intelligence neu gedacht: Cyberbedrohungen erkennen, Risiken steuern und Compliance stärken
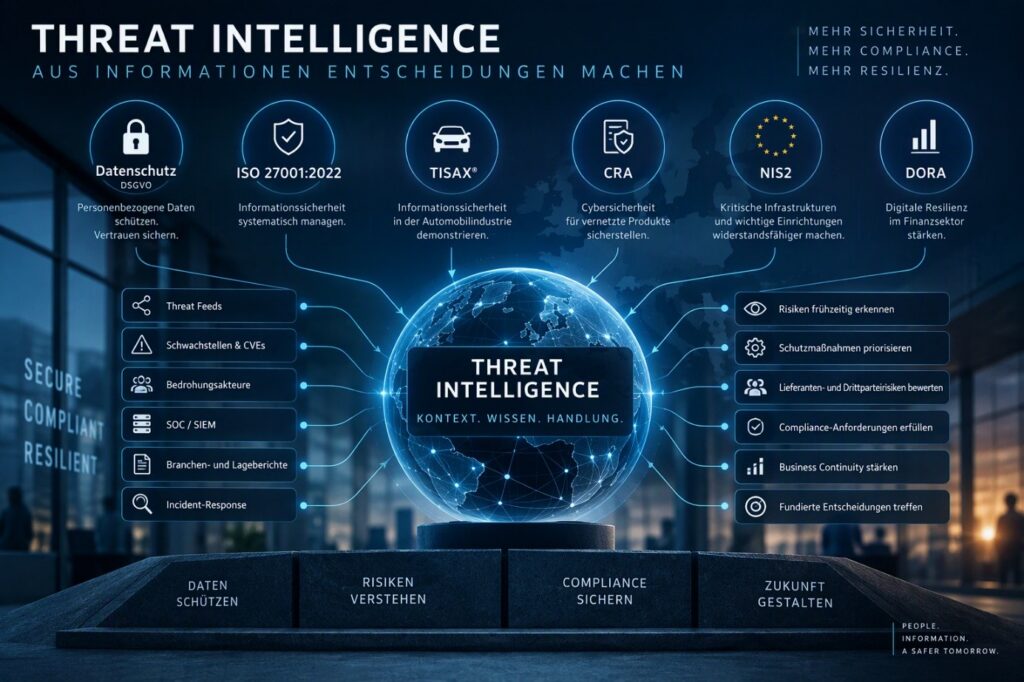
Warum Kontext zur strategischen Ressource wird Cyberbedrohungen entwickeln sich heute schneller als viele Sicherheitsstrategien. Gleichzeitig wachsen die regulatorischen Anforderungen durch NIS2, DORA, ISO 27001, TISAX und den Cyber Resilience Act (CRA). Unternehmen stehen damit vor einer zentralen Herausforderung: Aus einer Flut von Sicherheitsinformationen die richtigen Entscheidungen für Risikomanagement, Compliance und Unternehmensführung abzuleiten. Die Zukunft wirksamer […]
