Threat Intelligence neu gedacht: Cyberbedrohungen erkennen, Risiken steuern und Compliance stärken
Warum Kontext zur strategischen Ressource wird
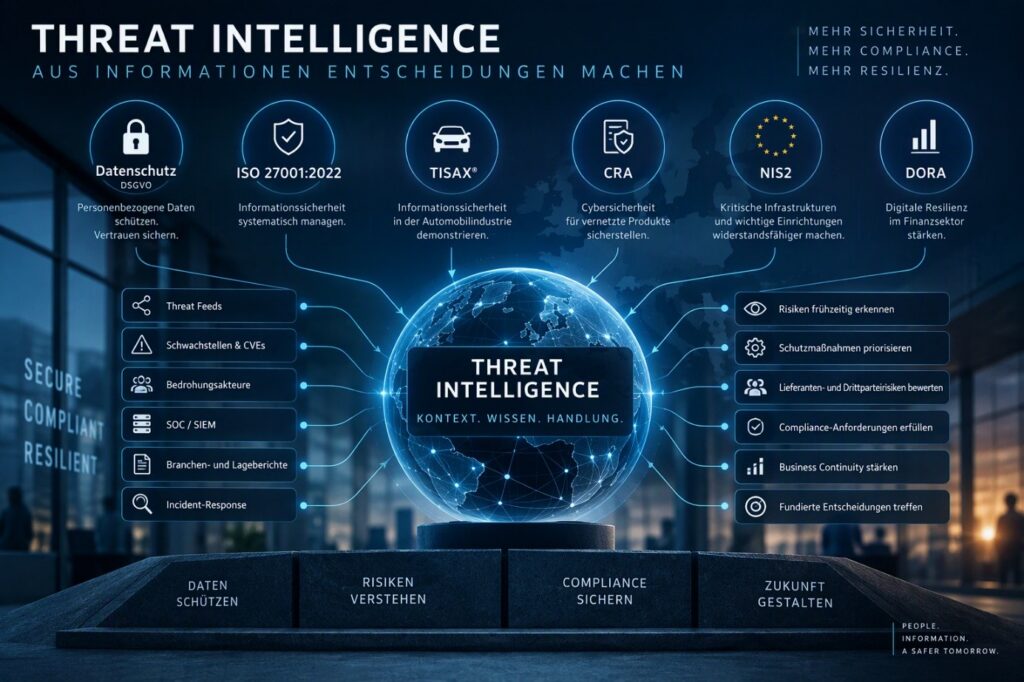
Cyberbedrohungen entwickeln sich heute schneller als viele Sicherheitsstrategien. Gleichzeitig wachsen die regulatorischen Anforderungen durch NIS2, DORA, ISO 27001, TISAX und den Cyber Resilience Act (CRA). Unternehmen stehen damit vor einer zentralen Herausforderung: Aus einer Flut von Sicherheitsinformationen die richtigen Entscheidungen für Risikomanagement, Compliance und Unternehmensführung abzuleiten.
Die Zukunft wirksamer Threat Intelligence liegt nicht in mehr Daten, sondern in mehr Kontext.
Threat Intelligence als Erfolgsfaktor für Compliance und Governance
aktuelle und zukünftige Cyberrisiken frühzeitig zu erkennen,
Schutzmaßnahmen risikobasiert zu priorisieren,
Lieferanten- und Drittparteirisiken zu bewerten,
Business-Continuity-Strategien fundiert zu entwickeln,
regulatorische Anforderungen nachweisbar zu erfüllen.
Wer Bedrohungen frühzeitig identifiziert und richtig bewertet, stärkt nicht nur die Informationssicherheit, sondern auch Governance, Compliance und Unternehmensresilienz.
Die eigentliche Herausforderung: Relevanz statt Datenmenge
Das Problem ist selten ein Mangel an Informationen. Viel häufiger fehlt die Verbindung zwischen technischen Meldungen und den tatsächlichen Auswirkungen auf Geschäftsprozesse, Systeme und Unternehmensziele.
Eine kritische Schwachstelle ist beispielsweise nur dann unmittelbar relevant, wenn betroffene Systeme tatsächlich eingesetzt werden, geschäftskritische Prozesse davon abhängen und ein realistisches Angriffsrisiko besteht.
Erst der geschäftliche Kontext macht aus Informationen verwertbares Wissen.
Von technischen Daten zu strategischen Entscheidungen
Threat Intelligence wird häufig noch als rein technische Disziplin betrachtet. Tatsächlich entwickelt sie sich zunehmend zu einem strategischen Instrument des Risikomanagements.
Während operative Threat Intelligence aktuelle Angriffe und Sicherheitsvorfälle adressiert, beantwortet strategische Threat Intelligence Fragen wie:
Welche Angreifergruppen haben ein besonderes Interesse an unserem Unternehmen?
Welche Technologien oder regulatorischen Entwicklungen erhöhen unser Risiko?
Wo sollten Sicherheitsinvestitionen priorisiert werden?
Damit wird Threat Intelligence zu einer wichtigen Grundlage für Managemententscheidungen.
Vom Informationssilo zum Wissensnetzwerk
Moderne Threat-Intelligence-Plattformen gehen heute weit über klassische Warnmeldungen hinaus. Durch den Einsatz von Knowledge Graphs und kontextbasierten Analysen werden Informationen intelligent miteinander verknüpft:
Bedrohungsakteure
Angriffstechniken
Schwachstellen
Unternehmenswerte und Assets
Geschäftsprozesse
regulatorische Anforderungen
Dadurch entsteht ein ganzheitliches Lagebild, das nicht nur zeigt, was passiert, sondern vor allem:
warum es relevant ist,
welche Risiken daraus entstehen,
welche Maßnahmen den größten Nutzen bringen.
Was das Management wirklich wissen muss
Geschäftsführer, Vorstände und Führungskräfte benötigen keine technischen Detailberichte. Entscheidend sind Antworten auf geschäftsrelevante Fragen:
Welche Investitionen erzielen die größte Risikoreduktion?
Welche regulatorischen und wirtschaftlichen Auswirkungen sind zu erwarten?
Der Mehrwert von Threat Intelligence entsteht erst dann, wenn technische Erkenntnisse in verständliche Risikobewertungen und konkrete Handlungsempfehlungen übersetzt werden.
Fazit: Von Daten zu Resilienz
Erfolgreiche Unternehmen sammeln nicht nur Informationen. Sie schaffen es, Informationen in Wissen und Wissen in Entscheidungen zu verwandeln.
Threat Intelligence entwickelt sich dadurch von einer operativen Sicherheitsfunktion zu einem zentralen Bestandteil moderner Unternehmensresilienz. Wer Bedrohungen nicht nur erkennt, sondern im richtigen Kontext versteht, kann Risiken frühzeitig steuern statt lediglich auf Vorfälle zu reagieren.
Threat Intelligence schafft Orientierung für unternehmerische Entscheidungen und wird damit zum entscheidenden Erfolgsfaktor für Sicherheit, Compliance und nachhaltige Resilienz.
Threat Intelligence als Bestandteil moderner Compliance
Die Anforderungen aus NIS2, ISO 27001, TISAX, DORA und dem Cyber Resilience Act verlangen eine systematische Analyse und Bewertung von Cyberbedrohungen.
Wir unterstützen Unternehmen dabei, Threat Intelligence in bestehende Governance‑, Risk- und Compliance-Prozesse zu integrieren und daraus messbaren Mehrwert zu schaffen.
Risikobasierte Bewertung von Bedrohungen
Unterstützung bei Audit- und Nachweisanforderungen
Integration in ISMS‑, BCM- und Compliance-Prozesse
Managementgerechte Aufbereitung von Sicherheitsinformationen
Jetzt unverbindlich beraten lassen
Erfahren Sie, wie Sie Bedrohungsinformationen in wirksame Sicherheits‑, Risiko- und Compliance-Maßnahmen überführen können.
➡ Vereinbaren Sie jetzt ein unverbindliches Erstgespräch.